ESET Venezuela advierte
La IA acelera la defensa, pero la ciberseguridad exige criterio humano y prevención
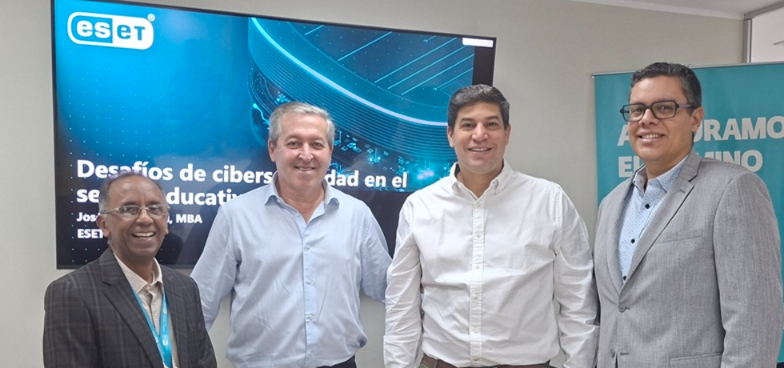
De izquierda a derecha: José Luis Rangel, Gerente Comercial de ESET Venezuela; Michele Flammia, CEO de Logintel / ESET Venezuela; Aníbal Vera, Cybersecurity Engineering Manager; y Carlos López, Gerente de Soporte y Capacitación de ESET Venezuela.
La inteligencia artificial está transformando la ciberseguridad a una velocidad sin precedentes: permite analizar millones de alertas, detectar patrones y contener ataques en minutos. Sin embargo, los especialistas que participaron en el desayuno tecnológico organizado por ESET Venezuela coincidieron en que la tecnología no sustituye el criterio humano, la prevención ni la cultura organizacional.
La cita estuvo conformada por: Michele Flammia, CEO de Logintel/ESET Venezuela; Anibal Vera, experto en ciberseguridad y líder de Cyber Soft Corp; Carlos López, Gerente de Soporte y Capacitación/ESET Venezuela; y José Luis Rangel, gerente comercial de la compañía.
Las tres ponencias convergieron en una advertencia, los atacantes ya operan con automatización e inteligencia artificial, mientras muchas organizaciones —incluidas instituciones educativas— siguen reaccionando tarde, con equipos saturados de alertas y presupuestos insuficientes.
La carrera contra el reloj
Anibal Vera abrió el encuentro con un caso real ocurrido en una empresa tecnológica fuera de Venezuela, un empleado instaló una aplicación aparentemente legítima para respaldar WhatsApp, pero el software descargó un componente malicioso que robó credenciales almacenadas en el navegador y en rutas utilizadas por administradores de plataformas en la nube.
Aunque la solución EDR/XDR detectó la conexión hacia un centro de comando y control, el daño ya estaba hecho, las credenciales habían salido del entorno corporativo, el experto explicó lo que ocurrió estuvo en la velocidad de respuesta. La plataforma analizó el contexto, creó un incidente y bloqueó la amenaza en menos de 20 minutos, evitando que el atacante empleara las credenciales robadas.
“La detección ha mejorado y hay mucha más visibilidad, pero a los servicios gestionados todavía les falta rapidez para actuar”, planteó el espacialista, su propuesta es incorporar IA para enriquecer el análisis de cada alerta, reducir falsos positivos y preparar acciones de contención, pero manteniendo la aprobación humana en decisiones irreversibles.
Vera también alertó sobre el crecimiento de las vulnerabilidades: en 2025 se reportaron cerca de 50.000, y en 2026 la cifra ya supera ese nivel en más de 50%. Aproximadamente el 1% de las casi 88.000 vulnerabilidades registradas corresponde a fallas que están siendo explotadas activamente, lo que obliga a las organizaciones a priorizar su remediación.
IA aliada, pero no infalible
Carlos López, gerente de Soporte y Capacitación de ESET Venezuela., recordó que la relación entre IA y ciberseguridad no comenzó con los chatbots generativos, ESET incorpora tecnologías de inteligencia artificial en sus productos desde 1997, inicialmente para clasificar malware y reconocer patrones.
Hoy, explicó, la tecnología ha evolucionado desde el aprendizaje automático hacia modelos contextuales y sistemas agénticos capaces de generar respuestas, emitir alertas y ejecutar acciones, ese avance es necesario frente a un volumen creciente de amenazas, los laboratorios reciben cerca de 420.000 nuevas muestras de malware semanales, frente a las 100.000 o 150.000 registradas hace algunos años.
Para López, el valor de la IA está en detectar anomalías, correlacionar señales aisladas y priorizar lo urgente. “Alertar de más no siempre es lo mejor. Debemos alertar lo que realmente es urgente, necesario y valioso”, afirmó.
No obstante, advirtió que la IA también amplía la superficie de riesgo, los agentes pueden acceder a recursos corporativos, leer correos con instrucciones maliciosas ocultas, generar código comprometido o exponer información sensible si los empleados comparten datos confidenciales con herramientas públicas. Recordó los casos de filtración de información interna en Samsung en 2023 como evidencia de que el problema sigue vigente.
“Inteligente no es lo mismo que infalible”, subrayó. Para el ejecutivo, los modelos requieren datos de calidad, supervisión continua, trazabilidad y auditoría. ESET ha ampliado su enfoque hacia la “seguridad para la inteligencia artificial”, con mecanismos para monitorear comportamientos de agentes, detectar actividades maliciosas impulsadas por IA y evitar fugas de datos hacia chatbots.
Educación, un objetivo de alto valor
José Luis Rangel, gerente comercial de ESET Venezuela, centró su exposición en el sector educativo, que según diversas fuentes se ha convertido en uno de los más atacados a nivel mundial. Rangel relató haber sido víctima de un ataque contra Canvas, la plataforma académica que utiliza desde 2018, lo que lo dejó sin acceso a las actualizaciones recientes de sus materiales de clase.
El ponente explicó que las instituciones educativas manejan información altamente sensible: datos personales y financieros de estudiantes, registros académicos, títulos, investigaciones científicas y, en algunos casos, proyectos vinculados a salud, biociencias, seguridad y defensa. Esa información tiene valor para grupos delictivos, espionaje industrial y actores de amenaza persistente.
Entre las principales amenazas identificó el ransomware con doble extorsión, el phishing, el pretexting, los códigos QR manipulados para fraudes de pago móvil, los dispositivos personales sin protección y los ataques a través de la cadena de suministro.
Rangel también señaló debilidades estructurales: presupuestos limitados, falta de personal especializado, redes permeables y administración de sistemas por docentes de informática sin formación en seguridad, “muchas instituciones siguen viendo la ciberseguridad como un gasto, no como una inversión”, advirtió.
El gerente comercial relató un caso local en el que una organización pagó dos bitcoins tras un ataque de ransomware, recuperó solo parte de la información y perdió el resto cuando el atacante desapareció después de recibir una segunda cuota, en ese sentido señala que pagar el rescate no garantiza la recuperación y sino, fomenta el negocio criminal.
Prevención, contexto y responsabilidad
Las tres intervenciones coincidieron en que la seguridad reactiva ya no es suficiente, las organizaciones deben asumir que serán atacadas y prepararse con medidas como cifrado de archivos, autenticación multifactor, actualizaciones oportunas, monitoreo continuo, respaldos probados, inventarios de software y soluciones EDR/XDR.
Anibal Vera enfatizó la importancia de medir el desempeño de un SOC mediante cuatro indicadores, tiempo de detección, contención, procesamiento y recuperación. López insistió en la supervisión de los modelos de IA y en la trazabilidad de sus decisiones. Rangel defendió la formación de estudiantes, docentes, administrativos y padres como parte esencial de la estrategia.
Ante esta ponencias resuminos que la inteligencia artificial puede reducir los tiempos de respuesta de segundos u horas a minutos, pero no elimina la necessidad de personas capacitadas, procesos disciplinados y una cultura de desconfianza razonable frente a enlaces, mensajes, códigos QR y solicitudes de información.
Temas relacionados:
Contenido relacionado
ESET anuncia los trabajos ganadores del Premio ESET al Periodismo en Seguridad Informática 2026
Smart Order: La nueva solución de IA de ABSIDE que revoluciona las ventas
De la productividad a la soberanía digital: la conectividad como motor de las industrias verticales
Daycohost evoluciona del modelo tradicional de data center y busca ser aliado tecnológico de las empresas
ASOBANCA impulsa la formación financiera en Venezuela enfocada en la seguridad digital